DRADIO.ID – Ancaman kejahatan siber terhadap sektor perbankan kembali menjadi perhatian dunia. Dalam beberapa pekan terakhir, sejumlah lembaga keuangan di Eropa dan Asia menghadapi berbagai insiden, mulai dari pencurian dana, dugaan kebocoran data nasabah hingga gangguan layanan digital.
Rentetan kejadian tersebut menjadi peringatan bagi industri perbankan mengenai pentingnya memperkuat sistem keamanan digital. Terlebih, aktivitas ancaman siber juga terpantau tinggi di Indonesia.
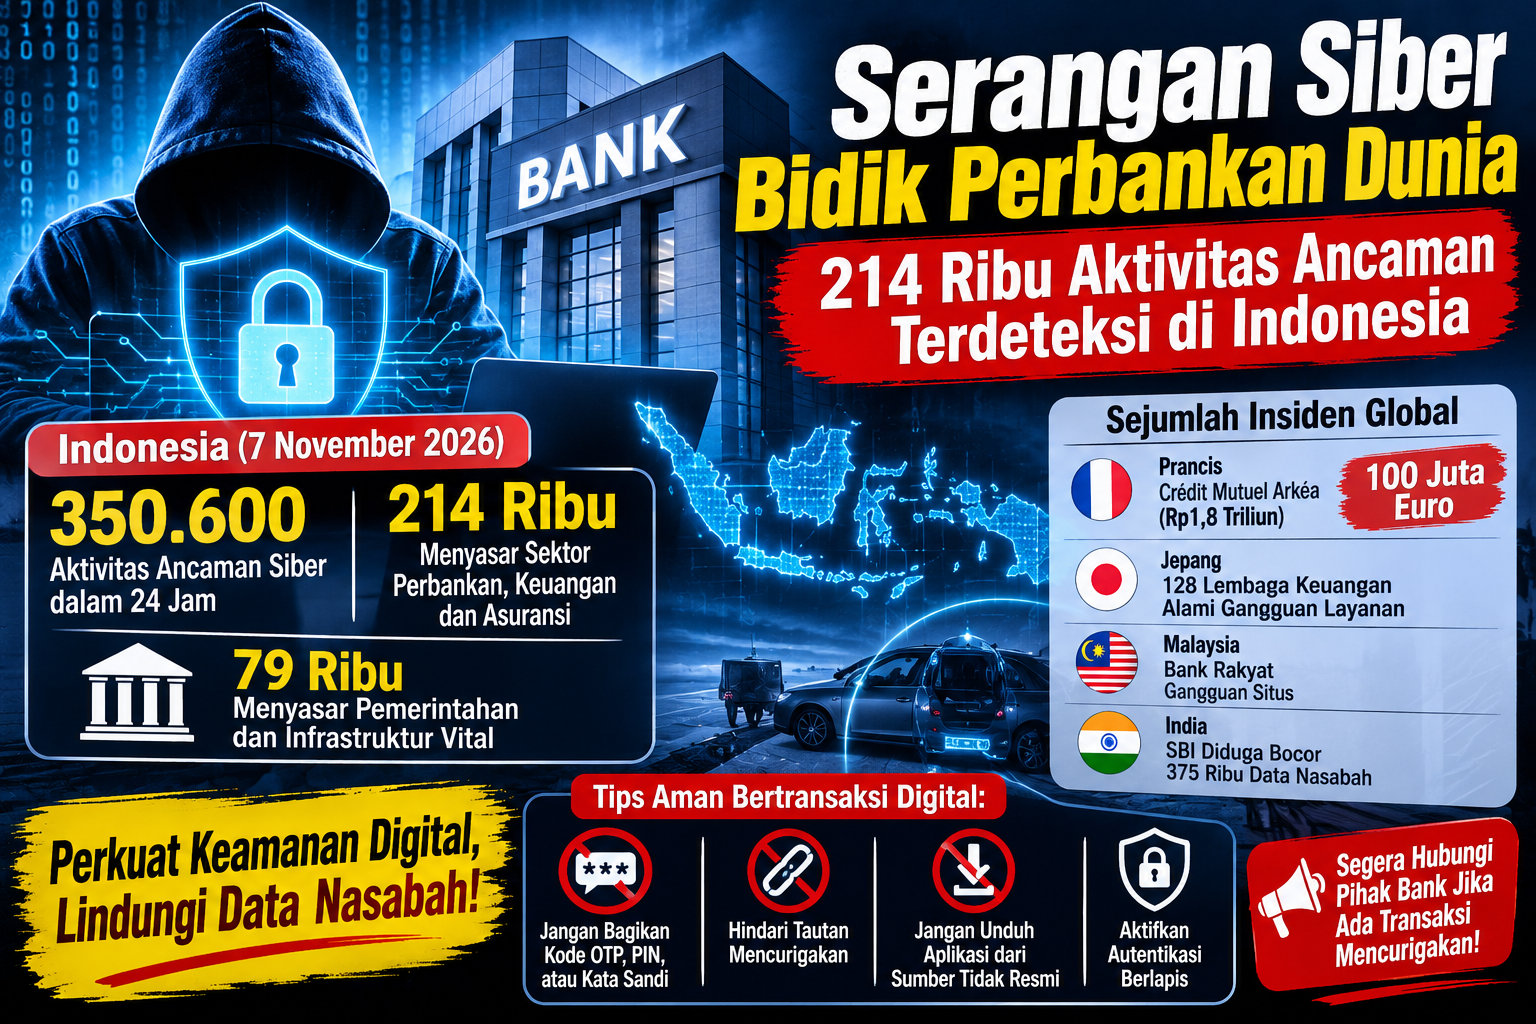
Berdasarkan pemantauan dashboard ancaman siber FortiGuard Labs pada 7 November 2026, tercatat sekitar 350.600 aktivitas ancaman yang menyasar Indonesia dalam kurun waktu 24 jam.
Dari jumlah tersebut, sekitar 214 ribu aktivitas terdeteksi menyasar sektor perbankan, keuangan, dan asuransi. Sementara sektor pemerintahan dan infrastruktur vital mencatat sekitar 79 ribu aktivitas.
Meski demikian, angka tersebut merupakan aktivitas ancaman yang terdeteksi, bukan bukti bahwa seluruh serangan berhasil menembus sistem keamanan perbankan.
Salah satu insiden serius terjadi pada Crédit Mutuel Arkéa, bank regional asal Prancis.
Pada awal November 2026, bank tersebut mengungkapkan menjadi korban serangan siber yang memicu transaksi ilegal hingga sekitar 100 juta euro atau setara lebih dari Rp1,8 triliun.
Dilansir Reuters, 5 November 2026, pelaku diduga memanfaatkan akses melalui platform penyedia layanan pihak ketiga untuk melakukan transaksi menggunakan rekening milik bank.
Dana tersebut kemudian dialihkan ke sejumlah rekening di lembaga keuangan lain. Sebagian dana diduga dikonversi menjadi aset kripto melalui platform khusus.
Manajemen bank memastikan rekening dan simpanan nasabah tidak menjadi sasaran langsung dalam insiden tersebut. Namun, sejumlah transaksi sempat dihentikan sementara sebagai langkah pengamanan.
Pihak berwenang Prancis telah membuka penyelidikan untuk mengungkap pelaku serta metode yang digunakan dalam serangan tersebut.
Di Jepang, sebanyak 128 lembaga keuangan jenis Shinkin atau koperasi kredit mengalami gangguan layanan pada 6 November 2026.
Gangguan tersebut berdampak terhadap layanan transaksi di loket, penyetoran dan penarikan uang melalui ATM, serta sejumlah layanan perbankan digital.
Insiden terjadi pada sistem jaringan yang dikelola Shinkin Kyodo Center sekitar pukul 13.30 waktu setempat.
Namun, pengelola memastikan gangguan tersebut disebabkan kerusakan peralatan komunikasi, bukan serangan siber.
Layanan perbankan dilaporkan kembali pulih sepenuhnya sekitar pukul 19.00 pada hari yang sama.
Meski bukan akibat peretasan, kejadian ini memperlihatkan besarnya dampak yang dapat ditimbulkan ketika sistem pendukung perbankan mengalami gangguan.
Gangguan layanan digital juga dialami Bank Rakyat Malaysia pada 6 November 2026.
Situs resmi korporasi bank tersebut sempat mengalami gangguan akses. Kondisi ini kemudian memunculkan kekhawatiran mengenai kemungkinan adanya peretasan.
Namun, pihak Bank Rakyat menyatakan gangguan disebabkan persoalan teknis pada sistem penyedia layanan pihak ketiga.
Dalam keterangannya pada 7 November 2026, bank memastikan sistem perbankan, informasi pribadi, serta simpanan nasabah tetap aman.
Nasabah juga masih dapat melakukan transaksi melalui sejumlah layanan alternatif, seperti aplikasi dan portal iRakyat, BRICK, QR2E, serta i-bizRAKYAT.
Dengan demikian, gangguan situs tersebut belum dapat dikategorikan sebagai serangan siber yang berhasil membobol sistem perbankan.
Sementara itu, State Bank of India (SBI), bank terbesar di India, mengungkap dugaan kebocoran data nasabah yang terdeteksi pada Oktober 2026.
Berdasarkan laporan yang disampaikan kepada bursa pada 21 Oktober 2026, penyelidikan awal menemukan lebih dari 375 ribu catatan data yang diduga terekspos di dark web.
Dari jumlah tersebut, sebanyak 3.897 catatan diketahui memuat informasi identitas pribadi atau personally identifiable information (PII).
Informasi yang diduga terekspos meliputi nama nasabah, nomor telepon terdaftar, tanggal lahir, jenis kelamin, alamat email, alamat tempat tinggal, serta sejumlah identitas terkait layanan perbankan.
SBI menyatakan telah mengaktifkan prosedur penanganan insiden keamanan siber dan melibatkan lembaga independen yang terakreditasi CERT-In untuk menilai tingkat kebocoran.
Meski demikian, bank tersebut menyampaikan bahwa insiden tersebut tidak memberikan dampak material terhadap kegiatan operasional maupun kondisi keuangan perusahaan.
Di tengah berbagai insiden internasional tersebut, Indonesia juga menghadapi tingginya aktivitas ancaman siber.
Dashboard FortiGuard Labs pada 7 November 2026 mencatat sekitar 350.600 aktivitas ancaman yang menyasar Indonesia. Sektor perbankan, keuangan, dan asuransi menjadi kelompok dengan jumlah aktivitas terdeteksi terbesar, yakni sekitar 214 ribu.
Sektor pemerintahan dan infrastruktur vital menyusul dengan sekitar 79 ribu aktivitas.
Namun, angka pada dashboard tersebut bersifat dinamis dan dapat berubah mengikuti pembaruan pemantauan. Selain itu, aktivitas yang terdeteksi tidak serta-merta berarti sistem perbankan berhasil diretas atau data nasabah telah dicuri.
Pakar keamanan siber Alfons Tanujaya juga mengingatkan masyarakat agar tidak langsung panik melihat angka tersebut tanpa memahami konteks dan perbandingan datanya.
Menurutnya, angka aktivitas ancaman perlu dibandingkan dengan tren pada periode sebelumnya agar tingkat risiko sebenarnya dapat dinilai secara lebih akurat.
Hingga berita ini disusun, belum ada konfirmasi resmi mengenai keberhasilan serangan yang menembus sistem perbankan nasional berdasarkan data FortiGuard tersebut.
Meningkatnya aktivitas ancaman siber membuat keamanan transaksi digital menjadi tanggung jawab bersama, baik pihak perbankan maupun masyarakat sebagai pengguna layanan.
Nasabah diimbau tidak membagikan kode OTP, PIN, maupun kata sandi kepada siapa pun, termasuk pihak yang mengaku sebagai petugas bank.
Masyarakat juga perlu menghindari tautan mencurigakan, tidak sembarangan mengunduh aplikasi dari sumber tidak resmi, serta mengaktifkan autentikasi berlapis pada layanan perbankan digital.
Selain itu, nasabah perlu segera menghubungi pihak bank apabila menemukan transaksi yang tidak dikenal atau aktivitas mencurigakan pada rekeningnya.
Rentetan insiden di berbagai negara menunjukkan bahwa keamanan digital menjadi salah satu tantangan besar industri perbankan. Penguatan sistem teknologi, pengawasan terhadap penyedia layanan pihak ketiga, serta perlindungan data nasabah menjadi hal penting untuk menjaga kepercayaan masyarakat terhadap layanan keuangan digital.(ADR)